
Expert cybersécurité
Il pense comme un attaquant pour que l’application ne cède pas le jour où quelqu’un essaie vraiment.
Le métier en bref
L’expert cybersécurité protège les applications, les données et l’infrastructure : il identifie les failles, définit les règles de sécurité et réagit aux incidents.
Sur les plateformes de paiement ou de données sensibles, il accompagne aussi la mise en conformité réglementaire.
En Afrique de l’Ouest, beaucoup de fraudes passent par les canaux du quotidien : faux SMS, numéro de téléphone usurpé, manipulation d’agents mobile money. Il protège donc les personnes et les processus autant que le code.
Les missions
Audit de sécurité
Chercher les failles par revue de code, tests d’intrusion et analyse des configurations : par exemple, tester une API de paiement avant son ouverture au public, avec rapport et plan de correction.
Sécurisation des accès
Mettre en place authentification, chiffrement, gestion des secrets et des accès : par exemple, une double authentification obligatoire pour toute opération d’administration.
Conformité réglementaire
Traduire les exigences réglementaires en mesures concrètes : par exemple, les exigences PCI DSS d’une plateforme de paiement, ou la protection des données personnelles.
Détection des attaques
Surveiller journaux et comportements pour repérer une attaque tôt : par exemple, une alerte quand un même compte se connecte depuis deux pays en quelques minutes.
Réponse aux incidents
Contenir, analyser et corriger : par exemple, couper un accès compromis, préserver les journaux, puis rédiger le rapport et le plan de remédiation.
Sensibilisation des équipes
Former développeurs et collaborateurs aux bons réflexes : par exemple, une simulation d’hameçonnage suivie d’un atelier court sur les signaux d’alerte.
La stack
De la base vers le haut : ce qu'il manie chaque jour.
Langages
- Python
- Bash
Tests et qualité
- Semgrep
- SonarQube
- Trivy
- Dependabot
Sécurité
- Burp Suite
- ZAP
- Nmap
- Metasploit
Cloud
- AWS IAM
- Amazon GuardDuty
- HashiCorp Vault
- Cloudflare WAF
Supervision
- Wazuh
- Elastic Security
- Suricata
- CrowdSec
Un plus : ce qui fait la différence
- Normes ISO 27001 et PCI DSS
- Règles KYC et anti-blanchiment
- Sécurité mobile (OWASP MASVS)
- Rédaction de politiques de sécurité
Le profil
Esprit d’attaquant
Il imagine comment un fraudeur détournerait chaque fonction avant que quelqu’un ne le fasse.
Intégrité morale
Il a accès à des données et à des failles sensibles qu’il ne doit jamais exploiter ni divulguer.
Pédagogie patiente
Une règle de sécurité mal comprise finit contournée, alors il explique avant d’imposer.
Veille permanente
De nouvelles failles et techniques d’attaque sont publiées chaque semaine.
Junior, confirmé, senior : ce qu'on lui confie
Junior
0 à 2 ans
Il analyse les alertes, suit la correction des vulnérabilités, participe aux audits et prépare les rapports avec un expert plus expérimenté.
Confirmé
3 à 5 ans
Il mène des tests d’intrusion, intègre la sécurité dès la conception d’un projet et pilote la réponse aux incidents courants.
Senior
6 ans et plus
Il définit la politique de sécurité, porte la conformité face aux régulateurs et aux auditeurs, et conseille la direction sur les risques.
La formation
Master spécialisé en sécurité informatique ou école d’ingénieurs, complété par des certifications (CEH, OSCP). Les plateformes d’entraînement comme Root Me ou Hack The Box permettent de prouver ses compétences.
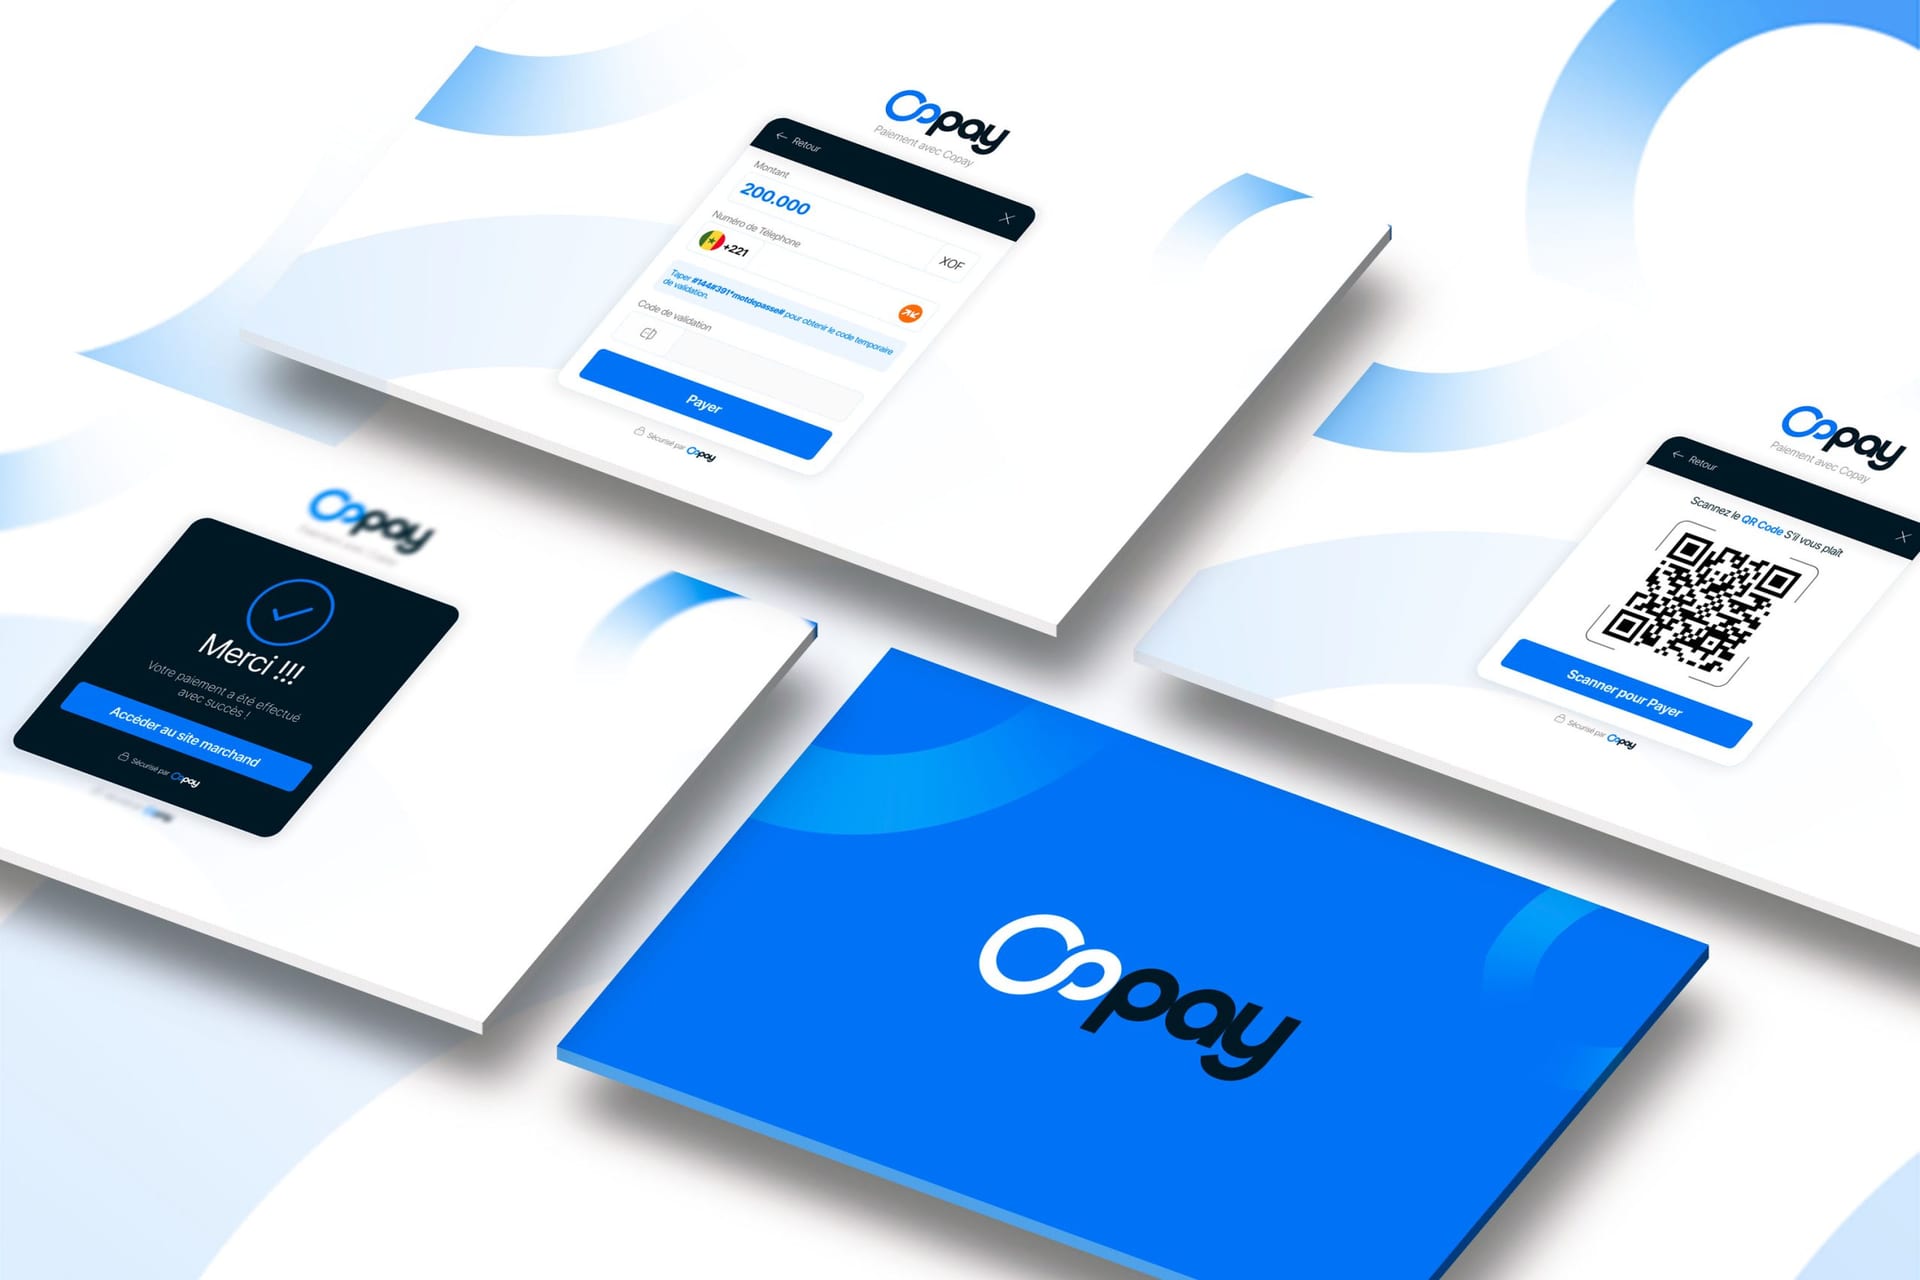
Sur nos projets
Des réalisations Wiicode où ce métier est au cœur de la stack.
Les évolutions
Responsable sécurité (RSSI), architecte sécurité, consultant.
Ihre Branche ist nicht dabei?Initiativbewerbung