Départ · Dakar
Arrivée
W
MD
I
ÉA
I
TK
C
IA
O
ER
D
R
E
SÀ l’heure
Il vérifie, preuves à l’appui, que l’entreprise fait vraiment ce qu’elle dit faire pour protéger ses systèmes.
L’auditeur des systèmes d’information évalue l’organisation, les processus et les contrôles qui entourent l’informatique d’une entreprise. Il compare ce qui existe à un référentiel (ISO/IEC 27001, PCI DSS, SOC 2) ou aux exigences d’un régulateur, et rend un rapport d’écarts assorti d’un plan d’action.
Son terrain, c’est la preuve : une politique signée, un registre tenu à jour, une revue des accès datée, un test de restauration documenté. Un contrôle qui n’a pas laissé de trace n’existe pas pour lui, et n’existera pas davantage pour l’auditeur externe ou le régulateur.
Il prépare les entreprises aux contrôles auxquels elles sont soumises : certification ISO 27001, évaluation PCI DSS d’une plateforme de paiement, inspection d’une banque centrale ou d’une autorité de protection des données, exigences DORA pour un acteur financier en Europe. Le jour venu, il est l’interlocuteur de l’auditeur externe et parle sa langue.
Mesurer l’écart entre le système de management de la sécurité et la norme : par exemple, passer en revue les 93 mesures de l’annexe A de la version 2022, vérifier la déclaration d’applicabilité et relever les mesures déclarées sans preuve.
Préparer une plateforme qui traite des cartes bancaires à son évaluation : par exemple, délimiter l’environnement des données de cartes, réduire son périmètre par la tokenisation et constituer les preuves pour chacune des douze exigences.
Écrire et faire vivre les documents que tout contrôle réclame : par exemple, la politique de sécurité, le registre des actifs, le registre des risques, le registre des traitements de données personnelles et le journal des incidents.
Vérifier que les contrôles s’appliquent réellement : par exemple, tirer au sort vingt départs de collaborateurs dans l’année et s’assurer que leurs accès ont bien été coupés dans la semaine.
Anticiper les questions d’une autorité et organiser les réponses : par exemple, avant une inspection de la BCEAO, de la CDP au Sénégal ou de la CNIL en France, un dossier de preuves classé par exigence, des interlocuteurs désignés et une répétition des entretiens.
Transformer le rapport en corrections datées et suivies : par exemple, un tableau des écarts avec responsable, échéance et preuve de clôture, revu chaque mois avec la direction jusqu’à l’audit de certification.
De la base vers le haut : ce qu'il manie chaque jour.
Référentiels
Réglementation
Audit technique
Gestion de la conformité
Analyse
Pilotage
Il doit écrire qu’un contrôle ne tient pas, même quand la direction préférerait lire le contraire.
Il ne se contente pas d’une réponse orale : il demande la capture d’écran, le journal ou la signature qui la prouve.
Il obtient plus d’une équipe technique en expliquant le pourquoi d’une exigence qu’en la citant.
Des centaines de preuves doivent tenir en un rapport que la direction lit en une heure et sur lequel elle décide.
0 à 2 ans
Il collecte et classe les preuves, tient les registres à jour, prépare les questionnaires et participe aux entretiens avec un auditeur confirmé.
3 à 5 ans
Il conduit un audit interne de bout en bout, rédige le rapport d’écarts et le plan d’action, et accompagne l’entreprise jusqu’à l’audit externe.
6 ans et plus
Il bâtit le dispositif de contrôle de toute l’organisation, porte les certifications et les inspections devant les auditeurs et les régulateurs, et conseille la direction sur les risques.
Master en audit, en systèmes d’information ou en sécurité informatique, ou école d’ingénieurs avec spécialisation. Les certifications CISA (ISACA) et ISO 27001 Lead Auditor font référence ; beaucoup viennent d’un cabinet d’audit, d’une banque ou d’une direction informatique.
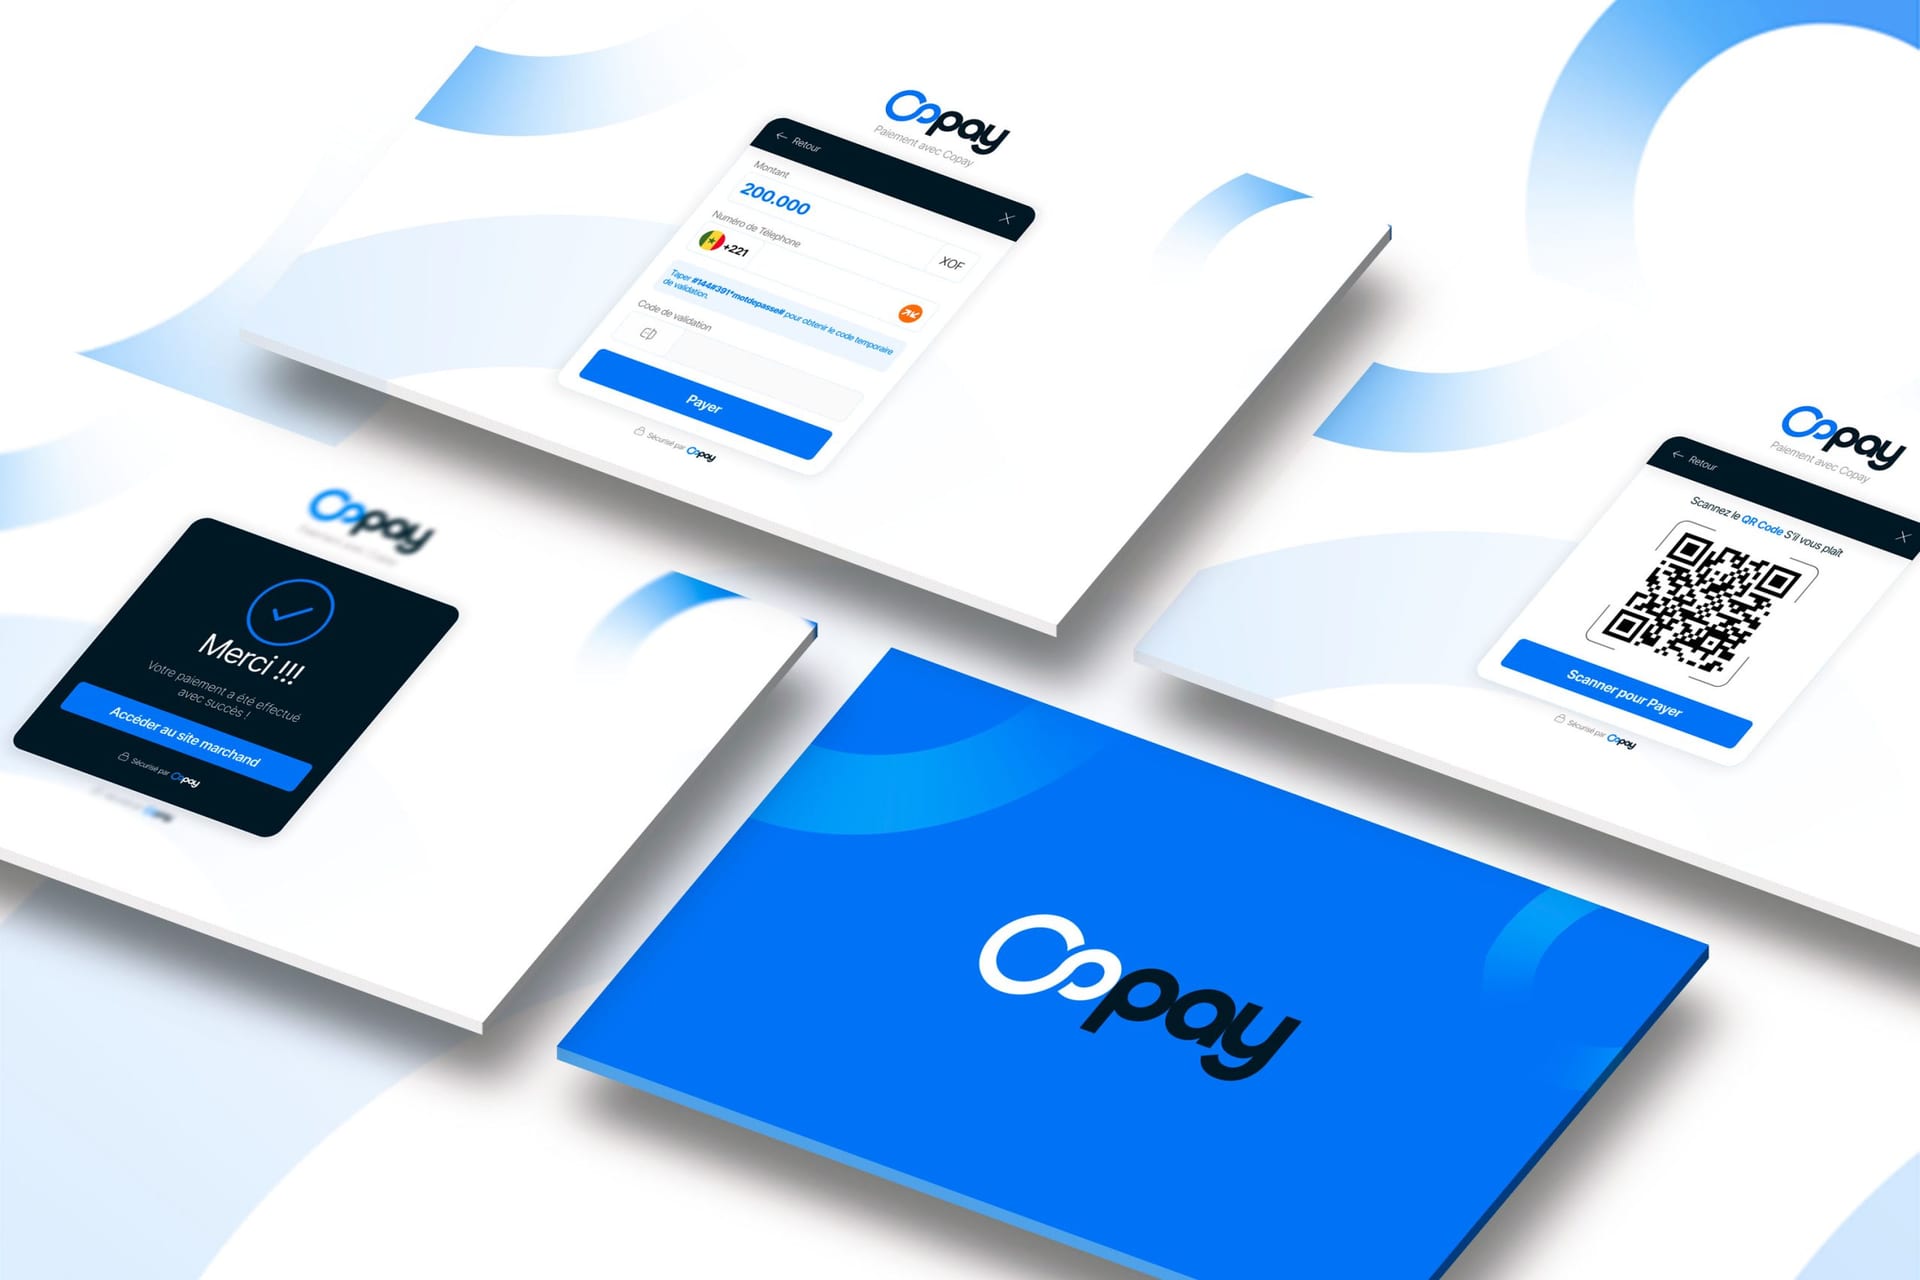
Des réalisations Wiicode où ce métier est au cœur de la stack.
Responsable sécurité (RSSI), responsable de la conformité, directeur de l’audit interne, consultant en gouvernance des systèmes d’information.
Vous ne trouvez pas votre métier ?Candidature spontanée